Brannmur som beskytter bedriften din
Firewall – den usynlige vaktposten som beskytter bedriften din
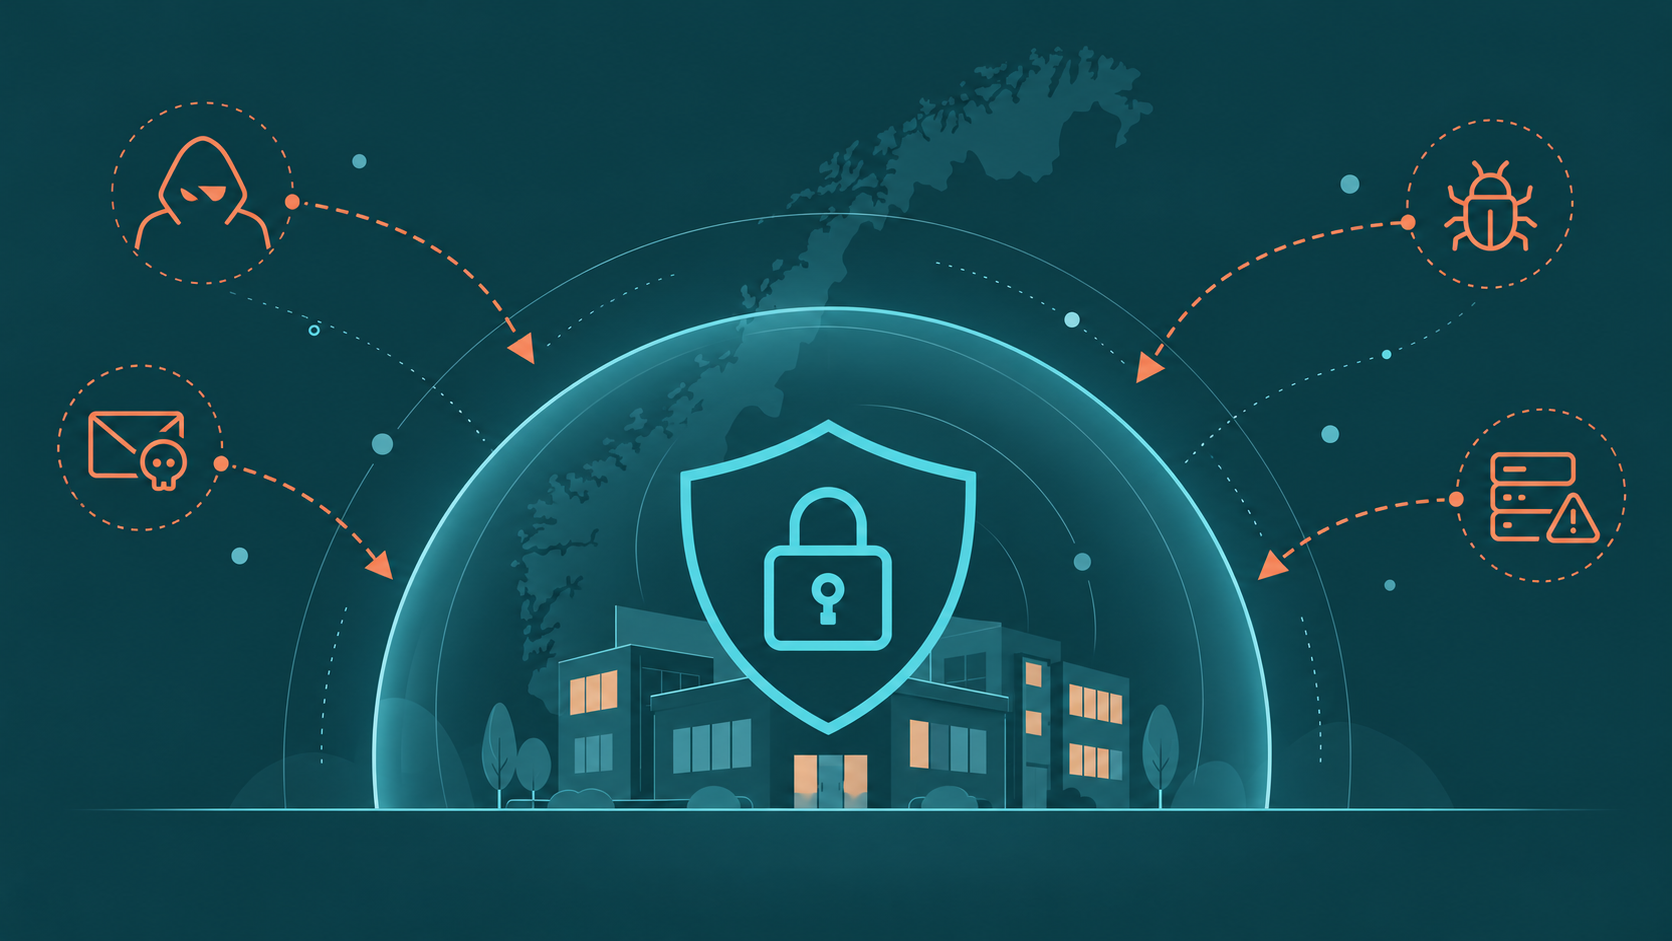
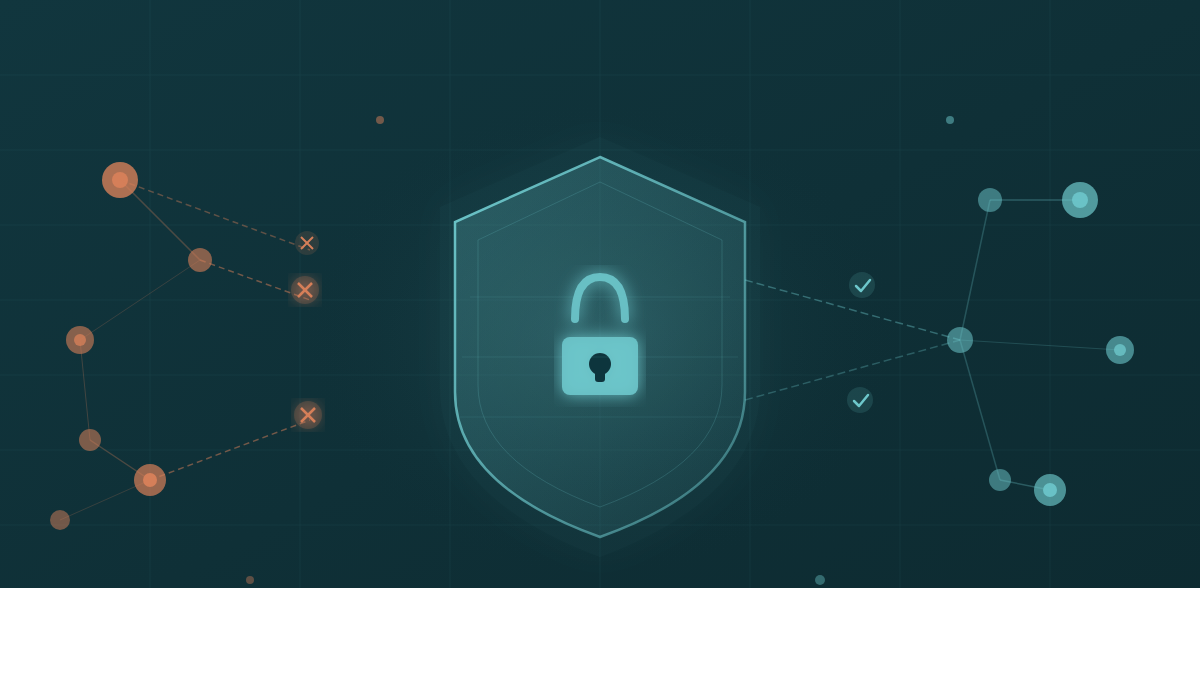
Tenk deg en resepsjonist som sjekker ID på alle som kommer inn i bygget, og nekter adgang til de som ikke hører hjemme der. En firewall (brannmur) gjør omtrent det samme – bare for datatrafikken inn og ut av bedriftens nettverk. Døgnet rundt, uten pauser.
De fleste bedrifter vi snakker med vet at de har en firewall. Færre vet om den faktisk er riktig konfigurert, oppdatert – eller om den i det hele tatt dekker det den burde.
Hva er en firewall, egentlig?
En firewall er et system som overvåker og kontrollerer nettverkstrafikk basert på forhåndsdefinerte regler. Den sitter mellom bedriftens interne nettverk og omverdenen – typisk internett – og bestemmer hva som får lov til å passere og hva som skal blokkeres.
Det finnes to hovedtyper:
- Maskinvare-firewall: En fysisk enhet som sitter i nettverket, gjerne i serverrommet eller koblet til internettlinjen. Gir robust beskyttelse for hele nettverket.
- Programvare-firewall: Installert direkte på en PC eller server. Gir beskyttelse for den enkelte enhet, men ikke for hele nettverket.
For de fleste bedrifter er svaret en kombinasjon av begge – og det er her mange gjør feil ved å tro at én løsning er nok.
Hvorfor er dette viktig for din bedrift?
En firewall uten riktig oppsett er som en vaktpost som sover på jobb. Vi ser det jevnlig: bedrifter som har investert i en god brannmur, men der den aldri ble skikkelig konfigurert etter installasjonen.
Uten en fungerende firewall er bedriften eksponert for:
- Uautorisert tilgang til systemer og filer
- Malware (skadevare) som laster ned seg selv i bakgrunnen
- Ransomware-angrep som krypterer filene og krever løsepenger
- Datalekkasjer der sensitiv informasjon sendes ut av nettverket uten at noen merker det
Det er ikke bare store konsern som er mål. Faktisk er mellomstore og små bedrifter ofte mer attraktive for angripere – nettopp fordi sikkerheten gjerne er svakere.
Next-generation firewall – hva er det?
Tradisjonelle brannmurer kontrollerer bare hvilken port trafikken går gjennom. En NGFW (next-generation firewall) er langt smartere: den analyserer selve innholdet i trafikken, gjenkjenner applikasjoner, og kan oppdage og blokkere avanserte trusler i sanntid.
For de fleste SMB-bedrifter i dag er NGFW standarden vi anbefaler. Leverandører som Fortinet, Sophos og Cisco Meraki tilbyr løsninger som er skalerbare og ikke krever et dedikert sikkerhetsteam for å drifte.
Tre ting mange overser
1. Oppdateringer og patching En firewall som ikke er oppdatert er sårbar. Produsentene slipper jevnlig firmware-oppdateringer som tetter kjente sikkerhetshull. Dette må skje systematisk.
2. Gjennomgang av regler Firewallregler hoper seg opp over tid. Regler som ble lagt til for tre år siden for en leverandør som ikke lenger brukes, er unødvendig eksponering. En jevnlig gjennomgang er god hygiene.
3. Logging og overvåking En firewall som blokkerer angrep uten at noen leser loggene, gir deg ingen innsikt. Visste du at noen forsøkte å logge inn på serveren din 200 ganger i natt? Det er den type informasjon som kan avverge større hendelser.
Er dere godt nok beskyttet? Tre spørsmål å stille seg:
- Vet dere hvem som har ansvar for å oppdatere og vedlikeholde brannmuren?
- Når ble reglene sist gjennomgått av noen med sikkerhetskompetanse?
- Har dere oversikt over hva som faktisk skjer i nettverket deres?
Hvis svaret på ett eller flere av disse er "vet ikke", er det på tide å ta en kikk.
---
En firewall er ikke noe man setter opp én gang og glemmer. Det er en aktiv del av sikkerhetsarbeidet som krever vedlikehold og oppmerksomhet – akkurat som resten av IT-en.