Social Engineering: Når mennesket er det svakeste leddet
Social Engineering: Når mennesket er det svakeste leddet
Bedriften din kan ha brannmurer, antivirusprogrammer og de nyeste sikkerhetsoppdateringene. Men alt det hjelper lite hvis noen ringer en ansatt, utgir seg for å være fra IT-avdelingen og ber om passordet. Det er nettopp dette social engineering handler om – å manipulere mennesker i stedet for å hacke systemer.
Og det fungerer. Ifølge Verizon sin årlige sikkerhetsrapport starter over 70 % av alle datainnbrudd med en form for social engineering. Ikke fordi folk er dumme, men fordi vi er hjelpsomme, tillitsfulle og ofte har det travelt.
Hva er social engineering?
Social engineering er en samlebetegnelse for teknikker der angripere utnytter menneskelig psykologi for å få tilgang til informasjon, systemer eller bygninger. I stedet for å bryte seg gjennom tekniske barrierer, lurer de noen til å åpne døren frivillig.
Det geniale – og skumle – er at disse angrepene ofte føles helt normale. En e-post fra «sjefen», en telefon fra «banken», en hyggelig person som trenger å komme inn i bygget. Vi er vant til å hjelpe, og det vet angriperne.
De vanligste metodene
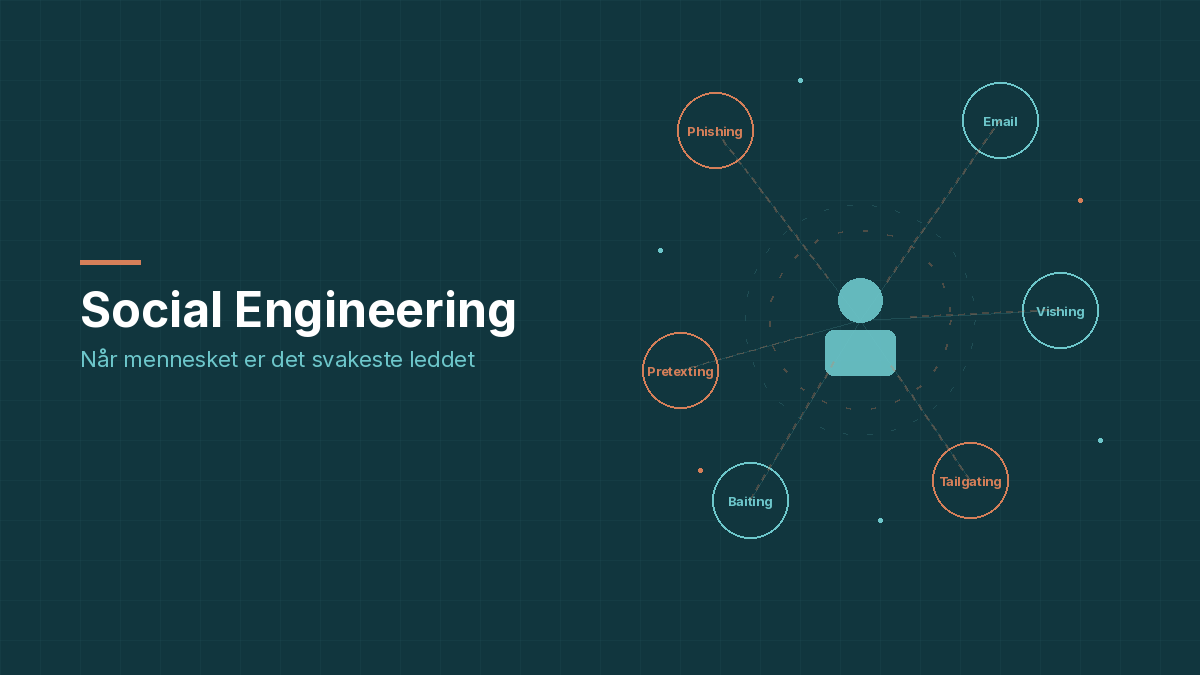
Phishing
Phishing (nettfiske) er den mest utbredte formen for social engineering. Angriperen sender en e-post som ser ut som den kommer fra en pålitelig kilde – kanskje Microsoft, banken eller en kollega – og lokker mottakeren til å klikke på en lenke, laste ned et vedlegg eller oppgi innloggingsinformasjon.
En variant er spear phishing, som er målrettet mot én bestemt person eller bedrift. Her har angriperen ofte gjort research og tilpasser meldingen så den virker enda mer troverdig. «Hei Per, her er fakturaen fra møtet i forrige uke» er vanskeligere å avsløre enn en generisk «Du har vunnet en iPhone»-melding.
Pretexting
Pretexting betyr at angriperen skaper et falskt scenario – en «pretext» – for å bygge tillit. De kan ringe og utgi seg for å være fra IT-support, en leverandør eller et offentlig organ. Nøkkelen er at de har forberedt en troverdig historie og gjerne vet nok om bedriften til at det høres ekte ut.
Et typisk eksempel: Noen ringer resepsjonen, sier de er fra regnskapsfirmaet deres, og trenger «bare å verifisere noen kontoopplysninger». Det høres rimelig ut, og den ansatte vil gjerne hjelpe.
Baiting
Baiting (lokking) utnytter nysgjerrighet. En klassisk metode er å legge igjen en USB-minnepinne merket «Lønnsinfo 2025» eller «Konfidensielt» på parkeringsplassen eller i resepsjonen. Noen plukker den opp, plugger den inn – og skadevare installeres automatisk.
Det fungerer også digitalt. Gratis nedlastinger, falske programvareoppdateringer eller fristende lenker kan alle inneholde skadelig kode.
Tailgating
Tailgating (også kalt piggybacking) er et fysisk angrep der noen følger etter en ansatt inn i et sikret område uten å bruke eget adgangskort. Det kan være så enkelt som å bære en stor eske og spørre «Kan du holde døren?». De færreste sier nei.
Vishing og smishing
Vishing (voice phishing) er phishing over telefon. Angriperen ringer og utgir seg for å være fra banken, en myndighet eller IT-support, og prøver å få deg til å gi fra deg sensitiv informasjon.
Smishing (SMS phishing) er det samme via tekstmeldinger. «Pakken din er stoppet i tollen – klikk her for å betale frakt» er et typisk eksempel mange har sett.
Business Email Compromise (BEC)
BEC er en av de mest kostbare formene for social engineering. Angriperen kompromitterer eller etterligner en leder sin e-postkonto og sender instrukser til ansatte – typisk om å overføre penger til en «ny konto» eller dele sensitiv informasjon. Fordi meldingen tilsynelatende kommer fra sjefen, stiller få spørsmål.
Hvorfor fungerer det så godt?
Social engineering utnytter grunnleggende menneskelige egenskaper:
- Tillit: Vi er vant til å stole på autoriteter og kjente merkevarer.
- Tidspress: «Dette haster!» får oss til å handle før vi tenker.
- Hjelpsomhet: De fleste av oss vil gjerne hjelpe når noen spør pent.
- Frykt: «Kontoen din blir stengt om du ikke handler nå» skaper panikk.
Angriperne vet dette, og de kombinerer ofte flere av disse triggerne i ett og samme angrep.
Slik beskytter dere bedriften
Den gode nyheten er at det finnes konkrete tiltak som gjør stor forskjell:
Tren de ansatte jevnlig. Årlig sikkerhetsopplæring er ikke nok. Korte, regelmessige påminnelser og simulerte phishing-tester holder bevisstheten oppe. Det handler ikke om å ta folk i feil, men om å bygge gode vaner.
Innfør klare rutiner. Ha enkle regler for hva som aldri skal deles på telefon eller e-post – som passord, kontonumre eller personopplysninger. Gjør det enkelt å si «Beklager, det kan jeg ikke gi ut. Jeg må sjekke dette internt først.»
Bruk MFA (flerfaktorautentisering) overalt. Selv om noen får tak i et passord gjennom social engineering, stopper MFA angriperen ved neste steg.
Verifiser uvanlige forespørsler. Får dere en e-post fra sjefen om å overføre penger til en ny konto? Ring og bekreft. Bruk en annen kanal enn den forespørselen kom gjennom.
Ha en lav terskel for å si ifra. Ansatte som føler de har «gått på noe» må kunne si ifra uten å føle skam. Jo raskere dere vet om et angrep, jo bedre kan dere begrense skaden.
Det handler om kultur, ikke bare teknologi
Tekniske løsninger er viktige, men det beste forsvaret mot social engineering er en bedriftskultur der sikkerhet er noe alle tenker på – ikke bare IT-avdelingen. Når folk vet hva de skal se etter og føler seg trygge på å stille spørsmål, blir bedriften mye vanskeligere å angripe.